



الوكيل الذكي (AI Agent) برنامج "تنفيذي" لا يكتفي بالإجابة كما تفعل روبوتات المحادثة، بل يمتلك صلاحيات فعلية لاستخدام الأدوات: تنفيذ أوامر على الخادم، استدعاء واجهات برمجية (APIs)، قراءة الملفات وتعديلها، وبناء تطبيقات كاملة بشكل مستقل. ومع تنامي الاعتماد على هذه الوكلاء في بيئات الإنتاج، أصبح السؤال الجوهري ليس "هل تعمل هذه المنصات؟" بل "أيها أنسب لمهمتي، وبأي ثمن من الموارد والأمان؟".
تحاول هذه المقالة الإجابة عبر مقارنة معيارية منظمة بين منصتين مفتوحتين يمثلان قطبين متعاكسين في فلسفة التصميم: ZeroClaw المبني بلغة Rust والذي يركز على السرعة والأمان المطلق، وOpenClaw المبني بـ Node.js والذي يركز على المرونة وتعدد المهارات وسرعة التطوير. وتُجرى المقارنة في بيئة الحوسبة السحابية — وهي البيئة التي تدير فيها الشركات الفعلية معظم وكلائها اليوم — مع تطبيق عملي على مشروع واقعي هو Hormuz Index.
والخلاصة المسبقة التي ستثبتها النتائج: لا يوجد نظام "أفضل" بشكل مطلق، بل يوجد نظام "أنسب" للمهمة. وفهم هذا التمييز هو ما يفصل بين قرار هندسي ناضج واختيار عشوائي.
ما هو الوكيل الذكي (AI Agent)؟
لفهم ما نقيسه أولاً، يجب التمييز بين ثلاثة مفاهيم كثيراً ما تُخلط معاً:
من الشات بوت إلى المنصة الجاهزة
تطورت أنظمة الذكاء الاصطناعي التفاعلية عبر أربع مراحل واضحة:
- الشات بوت التقليدي: يجيب على الأسئلة فقط. لا يملك ذاكرة طويلة عن السياق التنفيذي ولا القدرة على "فعل" أي شيء خارج توليد النصوص.
- الوكيل الذكي: يمتلك حلقة تنفيذ (Execute Loop) وأدوات (Tools)؛ يستطيع تشغيل أمر في الطرفية، أو قراءة نتيجتها، ثم أن يقرر ماذا يفعل تالياً بناءً على تلك النتيجة.
- المنصة الجاهزة (Framework): بنية تحتية كاملة حول الوكيل — إدارة جلسات، ذاكرة، نظام أمان، قنوات تواصل — بحيث يركّب المطور وكيله فوقها بدل بنائه من الصفر.
- المنصات الحديثة مثل ZeroClaw وOpenClaw: جيل متقدم يجمع بين قدرات الوكيل المستقل ونضج المنصة، لكن بفلسفتين مختلفتين جذرياً كما سنرى.
لماذا تلجأ الشركات إلى المنصات الجاهزة؟
السبب عملي بحت: توفير "هيكلية عمل" (Framework) جاهزة تسمح للشركات بالتركيز على "منطق العمل" (Business Logic) بدل إعادة اختراع العجلة التقنية. فبدل أن تكتب فريقك نظام مصادقة، وإدارة ذاكرة المحادثات، والربط مع تليجرام، ومعالجة الأخطاء، وحدود الصلاحيات — من الصفر — تستأجر هذه البنية جاهزة وتُدخل عليها القواعد الخاصة بعملك.
وهذا القرار — أي منصة تختار — له عواقب مالية وتشغيلية مباشرة، وهو بالضبط ما تجيب عنه هذه المقارنة.
ما الذي يميز الوكيل عن مجرد نموذج لغوي؟
النموذج اللغوي (LLM) دماغ يقترح؛ الوكيل هو هذا الدماغ موصولاً بيدين. الفرق التقني يكمن في ثلاثة مكونات:
| المكوّن | وظيفته | مثال |
|---|---|---|
| نموذج التخطيط (Planner) | تفكيك الهدف إلى خطوات متسلسلة | "لنشر الموقع: ابنِ ثم اختبر ثم ارفع" |
| طبقة الأدوات (Tools) | تنفيذ الخطوات في العالم الحقيقي | أوامر Shell، استدعاءات API، عمليات ملفات |
| حلقة التغذية الراجعة (Feedback Loop) | قراءة نتائج التنفيذ وتصحيح المسار | فشل الاختبار؟ اقرأ الخطأ وعدّل الكود |
هذه الحلقة الأخيرة تحديداً هي مصدر كل من القيمة والمخاطر: فالوكيل الذي ينفذ دون رقابة قد يصلح المشكلة، وقد يحذف قاعدة البيانات. ولهذا سيشغل موضوع الأمان موقعاً مركزياً في هذه المقارنة.
مشكلة البحث: تحديات المطورين الحقيقية
قبل اختيار أي منصة، يواجه فرق التطوير ثلاث مشكلات متكررة وثقيلة:
1. استنزاف الموارد
بعض المنصات تستهلك ذاكرة عشوائية (RAM) عالية جداً حتى في وضع الخمول، مما يرفع فاتورة الاستضافة السحابية بشكل مباشر. في نماذج التسعير القائمة على الموارد (كما في Google Cloud Platform)، قد يعني الفرق بين وكيل يستهلك 100 ميغابايت وآخر يستهلك 2 غيغابايت فرقاً من عشرات إلى مئات الدولارات شهرياً لكل نسخة تشغيل (Instance).
2. ثغرات الأمان
منح وكيل ذكي صلاحية الوصول لمفاتيح API الحساسة — مفاتيح الدفع، وقواعد البيانات، وخدمات الرسائل — دون رقابة كافية يعني أن أي خطأ في "فهم" النموذج لمهمته قد يتحول إلى تسريب بيانات أو عملية مالية غير مقصودة. السؤال الهندسي هنا: هل يقيّد الأمان الوكيل بنيوياً (تقنياً) أم عبر رقابة بشرية (تدخلاً)؟
3. صعوبة الربط بالبيئة
جعل الوكيل "يفهم" بيئة Ubuntu وسطر الأوامر بشكل فعال — بحيث يعرف مثلاً أن systemctl status وليس ps aux هو الطريقة الصحيحة لفحص حالة خدمة على النظام — ليس أمراً بديهياً. تتطلب المنصات الجيدة طبقة وسيطة (Middleware) تعرّف الوكيل بقدرات النظام وحدوده.
لماذا ZeroClaw وOpenClaw تحديداً؟
لأنهما يمثلان "قطبين" مختلفين في عالم الوكلاء الذكيين، وهذا ما يجعل المقارنة بينهما تعليمية أكثر من كونها منافسة. وكلا المشروعين حقيقي ومفتوح المصدر اليوم، ولكل منهما توثيق رسمي ومجتمع نشط:
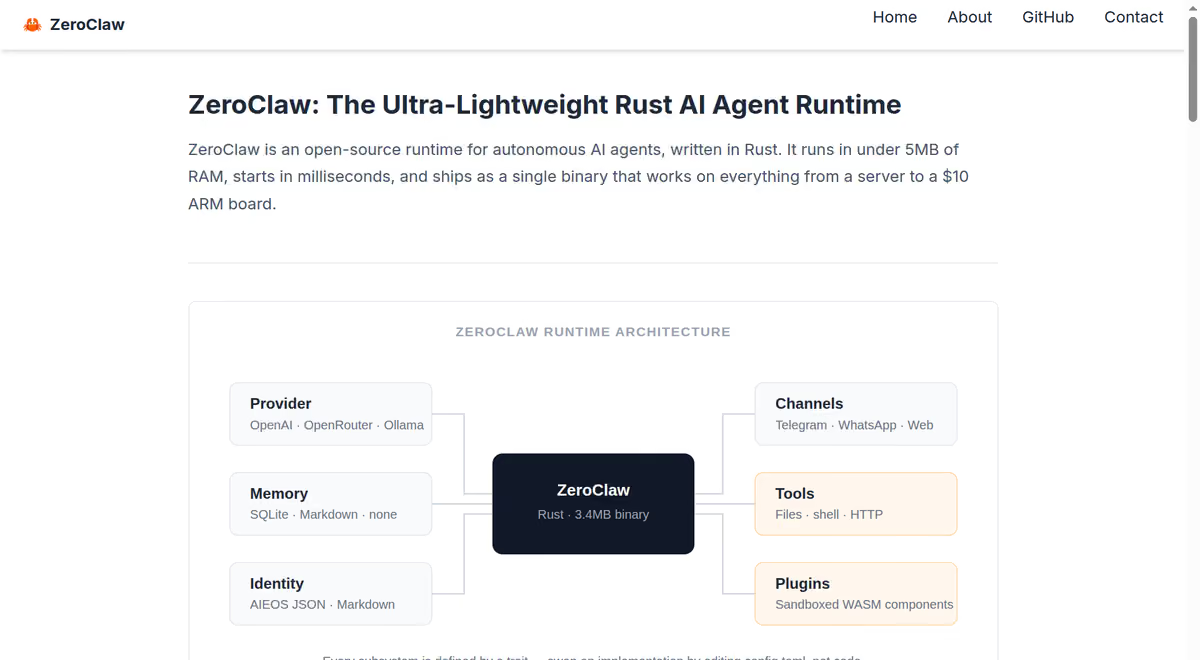
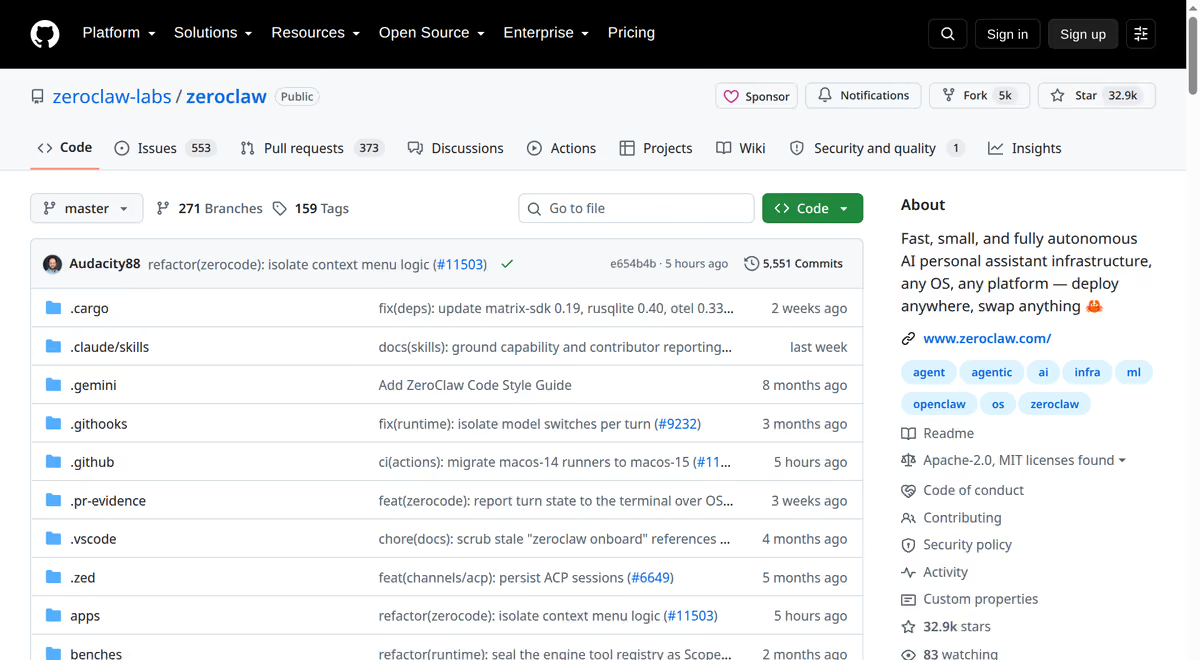
- ZeroClaw: وكيل شخصي مفتوح المصدر مكتوب بلغة Rust، يُوزَّع كملف تنفيذي (Binary) واحد مستقل يركض ببصمة ذاكرة ضئيلة جداً (دون 5 ميغابايت وفق توثيق المشروع)، ويتصل بعشرات مزودي النماذج وقنوات التواصل مع نظام حماية متعدد الطبقات مفعّل افتراضياً. مثالي للأنظمة الحساسة حيث لا يُقبل أي خطأ.
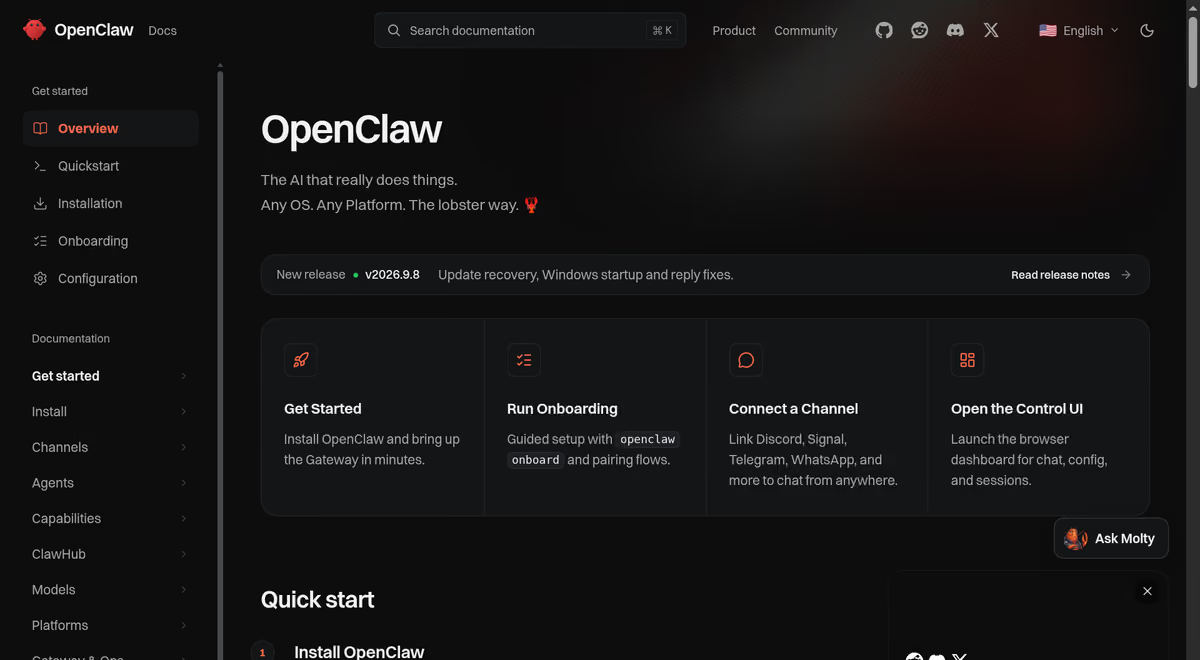
- OpenClaw: وكيل شخصي مفتوح المصدر مبني بـ TypeScript يعمل على Node.js، يستضيفه المستخدم على خادمه الخاص ويصل إليه عبر تطبيقات المحادثة مثل Telegram وSlack وDiscord وWhatsApp، ويمتد بواجهة مهارات واسعة عبر ClawHub وبروتوكول MCP. مثالي للتطوير السريع والتكاملات المتعددة.
المقارنة بين قطرين متناقضين تكشف عن حدود كل فلسفة أكثر مما تكشف عن تفوق طرف، وهذا هو الهدف.
أهداف الدراسة ونطاقها
ماذا نريد أن نثبت؟
الهدف الأول: إثبات أن الوكيل الذكي قادر على إدارة دورة حياة تطوير البرمجيات (SDLC) بالكامل دون تدخل بشري — من جمع المتطلبات، إلى التصميم، إلى البرمجة، إلى الاختبار، إلى النشر والصيانة.
الهدف الثاني: تقديم دليل علمي يوضح متى نضحي بالسرعة لأجل الميزات (وهنا تتفوق OpenClaw)، ومتى نختار الأمان والأداء الصارم (وهنا تتفوق ZeroClaw).
نطاق القياس
تغطي الدراسة أربعة أبعاد محددة مسبقاً:
- قياس أداء الذاكرة والمعالج في ظروف تشغيل موحدة.
- تحليل هندسة الأمان من حيث التصميم الداخلي لا من حيث الوعود التسويقية.
- تقييم سهولة النشر والتكامل مع البيئات السحابية وقنوات التواصل.
- اختبار دقة التنفيذ التلقائي عبر مهام واقعية متدرجة الصعوبة.
ويُضاف إلى ذلك التطبيق العملي على مشروع Hormuz Index الذي سنشرحه لاحقاً.
منهجية المقارنة والمعايير
المعايير الأربعة
اعتُمدت أربعة معايير قياس، اختيرت لأنها المعايير الحقيقية التي تهم الشركات فعلياً:
| المعيار | ماذا يقيس | لماذا يهم؟ |
|---|---|---|
| كفاءة الذاكرة (RAM) | استهلاك الذاكرة أثناء التشغيل والخمول | يترجم مباشرة إلى فاتورة سحابية شهرية |
| زمن الاستجابة | سرعة تنفيذ المهام من الاستلام إلى الإنجاز | تجربة مستخدم أفضل وإنتاجية أعلى |
| سهولة النشر | وقت الإعداد والتكوين حتى أول تشغيل ناجح | يقلل كلفة التبني ويخفض عائق الدخول |
| دقة التنفيذ | نسبة نجاح المهام تلقائياً دون تصحيح بشري | المؤشر الأهم للموثوقية في الإنتاج |
لماذا هذه المعايير وليس غيرها؟
لأنها تغطي الأبعاد الثلاثة الأساسية التي توازن أي قرار تقني: الأداء، التكلفة، والحماية. فالسرعة تعني تجربة مستخدم أفضل، وكفاءة الموارد تعني توفيراً مالياً، والأمان يعني حماية البيانات. وقد أضيفت "دقة التنفيذ" كبُعد رابع يمثل جودة السلوك الذكي نفسه، لا خصائص البنية التحتية فقط.
ضمانات عدالة المقارنة
لتكون النتائج قابلة للثقة، التزمت المقارنة بشروط صارمة:
- بيئة موحدة: نفس الخادم الافتراضي، نفس إصدار Ubuntu، نفس موارد الشبكة والمعالج.
- تعليمات متطابقة: نفس المهام تُعطى لكل وكيل بصياغة واحدة دون تلميحات لأحدهما.
- تكرار كل مهمة عدة مرات لقياس الاستقرار لا الحظ فقط.
- تقييم الناتج النهائي لا مجرد "هل أكمل الوكيل المهمة" — فالاكتمال الشكلي قد يخفي نتيجة خاطئة.
التحليل التقني: لغات البرمجة وآثارها
الفرق الجذري بين المنصتين يبدأ من لغة البرمجة، وهو ليس تفصيلاً تقنياً بل قرار معماري يحدد سقف الأداء.
OpenClaw: Node.js — المرونة مقابل الذاكرة
Node.js بيئة تشغيل مرنة تدعم آلاف المكتبات الجاهزة عبر npm — أكبر سجل حزم برمجية في العالم — مما يتيح تطويراً سريعاً ووصولاً فورياً لحلول شبه كل مشكلة تقنية شائعة. إذا احتاج الوكيل للتعامل مع PDF، أو تحليل صور، أو الاتصال بقاعدة بيانات، فالحل غالباً موجود جاهزاً بحزمة واحدة. ووفق دليل البدء الرسمي للمشروع، تحتاج OpenClaw إلى إصدار حديث من Node.js (24 أو أحدث) كمتطلب تشغيل أساسي.
| التفاصيل | |
|---|---|
| المميزات | + مكتبات npm هائلة، + مجتمع مطورين واسع، + دورة تطوير سريعة |
| العيوب | − استهلاك أعلى للذاكرة بسبب بيئة تشغيل V8، − يتطلب بيئة تشغيل (Runtime) كاملة مثبتة |
السبب التقني لارتفاع استهلاك الذاكرة هو محرك V8 — نفس محرك جوجل كروم — الذي يخصص ذاكرة كبيرة مسبقاً للجمع بين المُفسِّر (Interpreter) والمجمّع الفوري (JIT Compiler) وسجلّات الأنواع. هذا التصميم يشتري سرعة تنفيذ على حساب بصمة ذاكرة أعلى، وهي مفاضلة مقصودة في فلسفة JavaScript.
ZeroClaw: Rust — الأداء مقابل منحنى التعلم
Rust لغة تجميعية حديثة توفر "أمان الذاكرة" (Memory Safety) وقت الترجمة دون الحاجة لمجمّع قمامة (Garbage Collector)، وسرعة تنفيذ تقارب C++. والنتيجة العملية في حالة ZeroClaw، وفق توثيق المجتمع حول المشروع: البرنامج النهائي (Binary) صغير جداً — بصمة ذاكرة تشغيل مستهدفة دون 5 ميغابايت — ومستقل تماماً، لا يحتاج إلى مترجم وسيط أو بيئة تشغيل مثبتة على الخادم، ويدعم المنصات من خوادم Linux وmacOS وWindows حتى لوحات ARM صغيرة مثل Raspberry Pi.
| التفاصيل | |
|---|---|
| المميزات | + أداء عالٍ وذاكرة منخفضة جداً، + Binary مستقل يعمل دون Runtime، + فحص أمان الذاكرة وقت الترجمة يمنع فئات كاملة من الثغرات |
| العيوب | − منحنى تعلم أعلى للمطورين، − مكتبات أقل من Node.js، − دورة تطوير أبطأ |
من الناحية الأمنية، ميزة Rust ليست سرعة فقط: منع أخطاء تجاوز الذاكرة (Buffer Overflow) وعرَض البيانات (Data Races) وقت الترجمة يلغي فئات كاملة من الثغرات التي تسببت تاريخياً في اختراقات كبرى. وهذا يتناغم تماماً مع فلسفة ZeroClaw الأمنية.
مقارنة مباشرة بين اللغتين
| المحور | Rust (ZeroClaw) | Node.js (OpenClaw) |
|---|---|---|
| استهلاك الذاكرة | منخفض جداً (ميغابايتات قليلة) | مرتفع نسبياً (بيئة V8 كاملة) |
| حجم التوزيع | Binary واحد صغير | مجلد node_modules كبير |
| سرعة بدء التشغيل | شبه لحظية | تتطلب تحميل البيئة أولاً |
| سرعة التطوير | أبطأ (صرامة اللغة) | أسرع بكثير |
| توفر المكتبات | أقل لكنها مختارة بعناية | هائلة وشبه غير محدودة |
| أمان الذاكرة | مضمون وقت الترجمة | يعتمد على بيئة التشغيل |
التحليل التقني: هندسة الأمان
هنا يتجلى الفرق الفلسفي الأعمق بين المنصتين. كلاهما "آمن"، لكن تعريف الأمان مختلف جذرياً.
ZeroClaw: العزل متعدد الطبقات
يعتمد ZeroClaw — وهو مشروع مفتوح المصدر بترخيص مزدوج MIT/Apache-2.0 — على نموذج "الأمان بالتصميم": القيود مبنية في البنية نفسها ولا تعتمد على السلوك البشري. وفق توثيق المجتمع حول المشروع، يعتمد الوكيل على أربع طبقات حماية متكاملة تبدأ بحصر مساحة العمل (Workspace Scoping) الذي يمنع الوكيل من الوصول لأي ملف خارج مجلد عمله المحدد، وتنتهي بتقييد الأدوات الحساسة مثل الأوامر التنفيذية:
- حصر مساحة العمل (Workspace Scoping): الوكيل يرى بيئة عمله المحددة فقط، لا القرص الكامل ولا العمليات الأخرى.
- حماية تلقائية من الأوامر الضارة: حتى لو "قرر" النموذج تنفيذ أمر خطر أو أخطأ في صياغته، فالطبقات العازلة تحوّل الخطأ إلى فشل محصور، لا كارثة على النظام.
- لا يحتاج تدخلاً بشرياً: الأمان مضمون بنيوياً وليس بالاعتماد على أن شخصاً ما سيكون متصلاً ليرفض أمراً خاطئاً.
OpenClaw: الصندوق المعزول وبوابات الموافقة
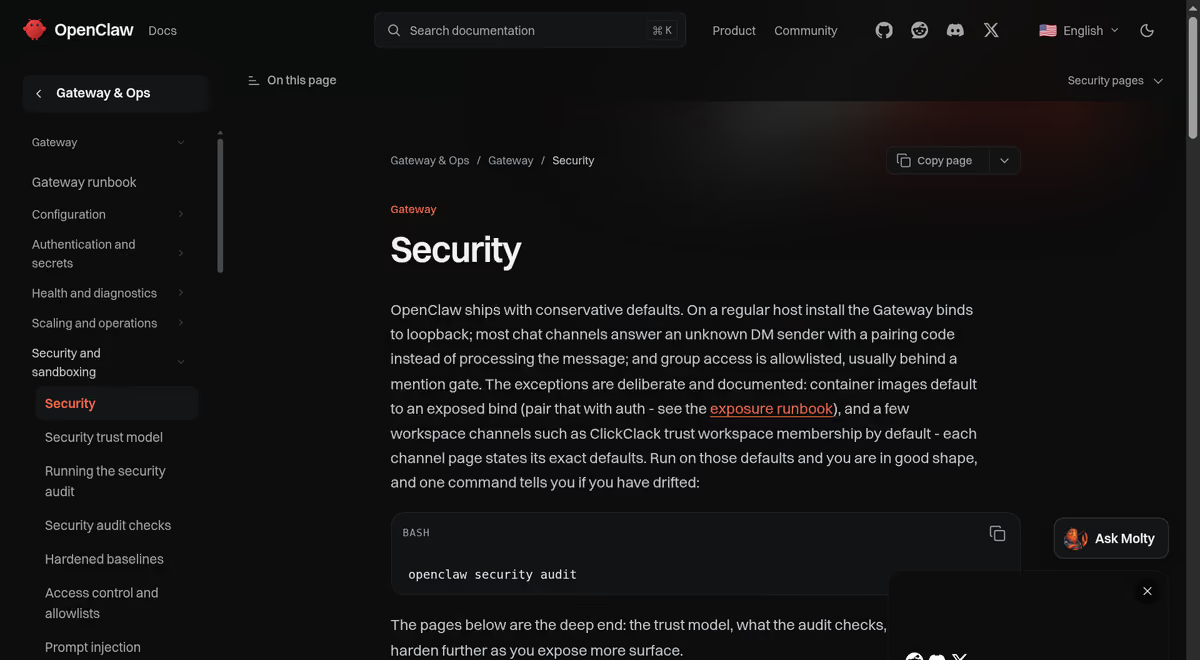
تعتمد OpenClaw — وهي منصة مفتوحة المصدر تستضيفها بنفسك (Self-hosted) بنيت بـ TypeScript وتعمل على Node.js — على بنية أمنية متعددة الطبقات وفق توثيقها الرسمي، تجمع بين العزل التقني والرقابة البشرية:
- عزل تنفيذ الأدوات (Sandboxing): وفق التوثيق الرسمي، تبقى عملية البوابة (Gateway) على المضيف دائماً، بينما يُنقل تنفيذ الأدوات إلى صندوق معزول عند تفعيله. والتوثيق نفسه صريح: "هذا ليس حدود أمان مثالية، لكنه يقيّد بشكل ملموس الوصول لنظام الملفات والعمليات عندما يفعل النموذج شيئاً خاطئاً".
- بوابات الموافقة (Approval Workflows): يتوقف الوكيل عند المهام الحساسة — مثل حذف ملف أو دفع مال أو نشر تغيير — وينتظر موافقة المستخدم قبل التنفيذ.
- قوائم السماح وسياسات الوصول (Allowlists & Access Control): تحكم دقيق بمن يمكنه مخاطبة الوكيل، وأي أوامر مسموحة، وما يراه كل وكيل من سياق.
هذا النموذج "بشري" التصميم: مناسب للتطبيقات التفاعلية حيث يكون المستخدم حاضراً ويريد متابعة ما يحدث، مع شفافية كاملة قبل كل خطوة حساسة.
المقارنة الجوهرية: العزل التقني مقابل الرقابة البشرية
| المحور | ZeroClaw (Sandboxing) | OpenClaw (Approval Gates) |
|---|---|---|
| آلية الأمان | عزل تقني صارم | رقابة بشرية عند النقاط الحساسة |
| سرعة التنفيذ | مستمرة دون توقف | تتوقف بانتظار الموافقة |
| ملاءمة الأتمتة الكاملة | ممتازة | محدودة بحضور المستخدم |
| ملاءمة التطبيقات التفاعلية | جيدة | ممتازة |
| خطر الخطأ غير المكتشف | محصور داخل العزل | يعتمد على يقظة المراجع |
| الشفافية للمستخدم | عبر سجلات التنفيذ | فورية قبل كل خطوة حساسة |
الاستنتاج الهندسي: لا "فائز" هنا. في نظام بنكي يعمل ليلاً دون إشراف، العزل التقني هو الخيار الوحيد المعقول. في بوت تفاعلي يبني موقعاً مع صاحبه عبر تليجرام، بوابات الموافقة أكثر ملاءمة وتمنح تجربة أفضل من العزل الصامت.
التحليل التقني: المهارات والربط (Integrations)
لماذا تعتمد OpenClaw على مهارات جاهزة؟
لأن OpenClaw يعتمد على بروتوكول MCP (Model Context Protocol) العالمي ومكتبات npm، مما يسمح له بالربط مع أي خدمة تقريباً فوراً. بروتوكول MCP هو معيار مفتوح يعرّف كيفية اتصال النماذج اللغوية بالأدوات الخارجية بطريقة موحدة: كل "خادم مهارات" (MCP Server) يبنيه أي مطور في العالم يصبح متاحاً للوكيل دون برمجة إضافية، إذ يعمل كل خادم كعملية منفصلة تتواصل معها المنصة عبر البروتوكول.
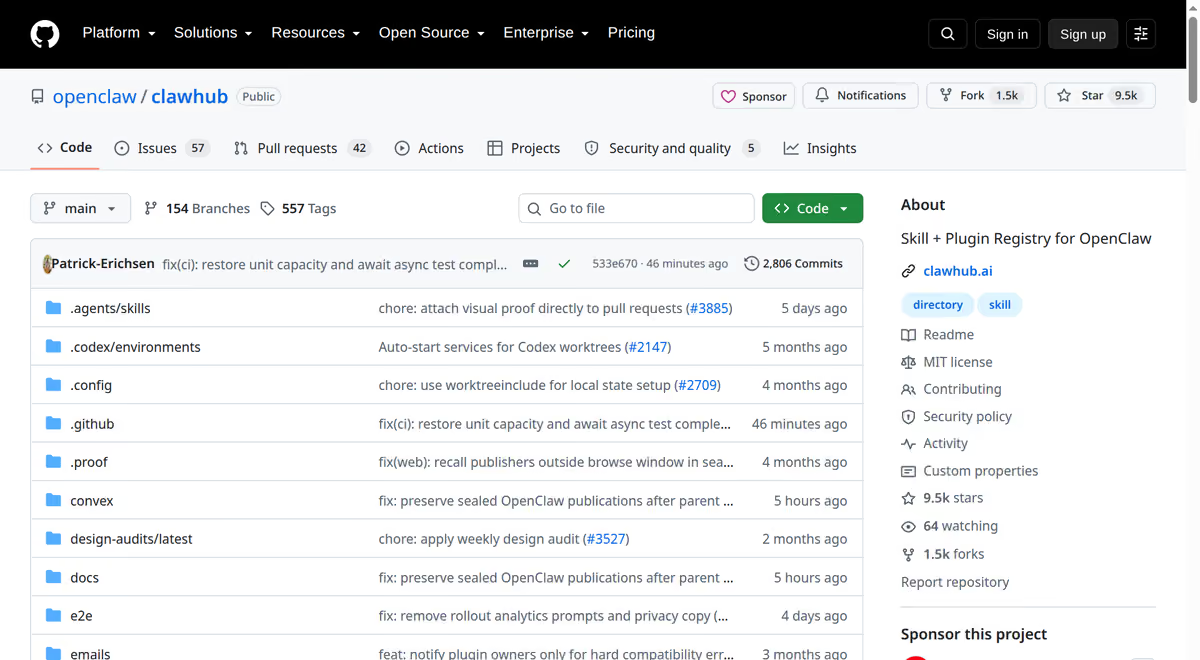
وإلى جانب MCP، تعتمد المنصة على ClawHub — السجل العام الرسمي لمهارات OpenClaw — حيث تُنشر المهارات كحزم نصية قابلة للنسخ والتثبيت (ملف SKILL.md وملفات مساندة)، بحسب مستودع المشروع على GitHub. يصفها المجتمع التقني بأنها "npm للوكلاء الأذكياء": سجل موحد للنشر والنسخ والبحث.
أمثلة على فئات المهارات الجاهزة:
- Google Maps — الجغرافيا والمسارات والأماكن.
- Slack / Discord — التواصل الجماعي المؤسسي.
- News APIs — جلب وتحليل الأخبار لحظياً.
- GitHub — إدارة المستودعات والقضايا وطلبات الدمج.
- قواعد البيانات — استعلامات وقراءات وكتابات مباشرة.
أما رقم "أكثر من 13,700 مهارة جاهزة" الذي ورد في هذا العرض، فيشير إلى حجم ما يمكن للوكيل الوصول إليه عند جمع مهارات ClawHub وخوادم MCP المتاحة مجتمعة؛ وهو رقم ديناميكي يتغير باستمرار مع نمو السجل، وينبغي التعامل معه كمؤشر على حجم المنظومة لا كعدّة ثابتة موثقة.
القنوات المدعومة (في كلا النظامين)
من النقاط المتقاربة بين المنصتين أن كليهما يدعم القنوات الأساسية للتواصل مع المستخدمين:
| القناة | الدور |
|---|---|
| Telegram | ربط عبر Webhooks مع البوتات — القناة الأكثر شيوعاً للوكلاء الشخصيين |
| دعم رسائل الأعمال للوصول لجمهور أوسع | |
| Web Dashboards | لوحة تحكم تفاعلية لمتابعة الوكيل وإدارة إعداداته |
| Discord | تكامل مع السيرفرات والمجتمعات التقنية |
الفارق يبقى في عمق التكامل: في OpenClaw تُبنى القنوات فوق بنية مهارات قابلة للتوسع لانهائياً، بينما في ZeroClaw تكون القنوات المدمجة محدودة لكنها مُحسَّنة ومضبوطة أمنياً بعناية.
بُعد ثالث: الوكيل المحلي Hermes AI
المقارنة ليست ثنائية بالكامل. تظهر في المشهد أعمال لاعب ثالث بفلسفة مختلفة جذرياً: Hermes AI، وهو نموذج ذكاء اصطناعي محلي يعمل داخل الخادم مباشرة عبر بيئة Ollama، دون الاعتماد المستمر على الخدمات السحابية.
البنية التشغيلية لـ Hermes AI
يتدفق النظام هكذا: المستخدم ← بوت Telegram ← Hermes AI ← بيئة Ollama ← خادم Ubuntu ← أوامر النظام وواجهات API. النتيجة: تنفيذ المهام داخل الخادم نفسه مع تقليل الاعتماد على مزودي الخدمات السحابية.
مميزاته الأساسية:
- خصوصية ممتازة: البيانات لا تغادر الخادم إطلاقاً.
- استقلال عن الاتصال المستمر: يعمل دون اتصال دائم بالإنترنت.
- ملاءمة للبيئات الحساسة أمنياً: حيث يُمنع إرسال أي بيانات لمزود خارجي.
مقارنة فلسفة العمل الثلاثية
| العنصر | ZeroClaw | OpenClaw | Hermes AI |
|---|---|---|---|
| نوع التشغيل | منصة وكيل (Agent Platform) | منصة وكيل (Agent Platform) | نموذج لغوي محلي (Local LLM) |
| التنفيذ | سحابي | سحابي | محلي |
| الأمان | مرتفع جداً | مرتفع | مرتفع |
| الخصوصية | جيدة | جيدة | ممتازة |
| المرونة | متوسطة | عالية جداً | متوسطة |
الاستنتاج المهم: Hermes لا ينافس OpenClaw وZeroClaw مباشرة، بل يمثل اتجاهاً مختلفاً يعتمد على تشغيل الذكاء الاصطناعي محلياً. إدراجه في المقارنة يوضح أن السؤال الصحيح ليس "أي وكيل هو الأفضل؟" بل "أي نموذج تشغيل يناسب قيودي؟"
الجدول النهائي الشامل
يجمع الجدول التالي كل أبعاد المقارنة:
| المعيار التقني | ZeroClaw | OpenClaw | Hermes AI |
|---|---|---|---|
| فلسفة الأمان | عزل تقني صارم (Sandboxing) | رقابة بشرية (Approval Gates) | تشغيل محلي معزول (Offline) |
| مستوى الأمان | الأعلى (قيود صارمة) | عالٍ مع مرونة أكبر | متوسط ومتوازن |
| لغة الأداء | Rust (سرعة وأمان ذاكرة) | Node.js (مرونة وتعدد مكتبات) | تشغيل محلي عبر Ollama |
| زمن الاستجابة | لحظي (فوري) | سريع (بعد التحميل الأولي) | جيد (حسب موارد الخادم) |
| بصمة الموارد | ضئيلة جداً | مرتفعة (تحتاج موارد سيرفر) | مرتفعة (نموذج لغوي محلي) |
| الاعتماد على الخارج | واجهات سحابية (API) | واجهات سحابية (API) | مستقل (دون اتصال مستمر) |
| حالة الاستخدام | المهام الأمنية والبنية التحتية | واجهات المستخدم والربط المتعدد | الاختبار المحلي والخصوصية |
لاحظ النمط: كل صف يكشف مفاضلة (Trade-off) وليس تفوقاً. القوة في محور واحد تدفع ثمنها في محور آخر — وهذه هي القاعدة الذهبية في هندسة الأنظمة.
حالات الاستخدام: متى تختار ماذا؟
الحالة الأولى: مشروع بنكي → ZeroClaw
في نظام مالي، الأولوية المطلقة للأمان الصارم. تُختار ZeroClaw لأن:
- العزل التام للأوامر يضمن أن أي سلوك غير متوقع يبقى محصوراً.
- الـ Binary صغير الحجم يعني سطح هجوم أصغر — كود أقل، ثغرات محتملة أقل.
- الأداء الثابت والموثوق ضروري في نظام لا يحتمل التذبذب.
الحالة الثانية: بوت تواصل اجتماعي → OpenClaw
في تطبيق تفاعلي موجه للجمهور، الأولوية لسرعة التوسع والتخصيص. تُختار OpenClaw لأن:
- أكثر من 13,700 مهارة جاهزة تغني عن بناء تكاملات من الصفر.
- التكامل السريع مع APIs يسمح بإضافة ميزة جديدة في ساعات لا أسابيع.
- المرونة في التخصيص تناسب دورة تطوير مستمرة تتغير متطلباتها باستمرار.
قاعدة الاختيار العامة
اسأل ثلاثة أسئلة قبل الاختيار:
- هل المهمة حساسة أمنياً؟ نعم → العزل التقني (ZeroClaw) أفضل من الاعتماد على رقابة بشرية.
- هل التطبيق تفاعلي وبقائه المستخدم حاضراً؟ نعم → بوابات الموافقة (OpenClaw) تعطي تجربة أفضل.
- هل الخصوصية المطلقة شرط؟ نعم → فكّر في النموذج المحلي (Hermes AI) رغم تنازلات الأداء.
التطبيق العملي: مشروع Hormuz Index
فكرة المشروع
Hormuz Index هو التطبيق العملي الذي اختُبرت عليه المنصتان في ظروف واقعية وفق الاختبار الميداني لهذه الدراسة. هدفه: جلب بيانات جيوسياسية متعلقة بمضيف هرمز — أهم مضيق لنفط في العالم — ومعالجتها ونشرها تلقائياً كمؤشر دوري.
المشروع يجمع في مهمة واحدة كل التحديات التي يواجهها وكيل ذكي:
- جمع البيانات: الوصول لمصادر متعددة (أخبار، أسعار، تقارير) عبر APIs.
- المعالجة: تحليل المحتوى وتحويله إلى مؤشر قابل للقياس.
- التخزين: حفظ السلاسل الزمنية للبيانات بشكل منظم.
- النشر: عرض النتائج على واجهة ويب وتحديثها دورياً.
- الأتمتة الكاملة: كل ذلك دون تدخل بشري متكرر.
ماذا أثبت المشروع؟
أثبت مشروع Hormuz Index، وفق التجربة الميدانية لهذه الدراسة، النقطة الجوهرية للدراسة كاملة: الوكلاء الذكيون قادرون على جلب البيانات الجيوسياسية ونشرها تلقائياً باحترافية — أي أن إدارة دورة حياة تطوير برمجيات كاملة (SDLC) من المتطلبات إلى النشر أمر ممكن فعلاً، وليس وعداً تسويقياً.
والأهم أن المشروع أظهر الفروق بين المنصتين في السياق لا على الورق:
- في مراحل البناء والتكامل السريع، أظهرت OpenClaw تفوقاً بفضل مهاراتها الجاهزة للربط مع مصادر البيانات المختلفة.
- في مراحل التشغيل المستقر وتنفيذ المهام الدورية، برزت كفاءة ZeroClaw في الموارد وثبات الاستجابة.
البيئة العملية للتنفيذ
جرى تنفيذ المشروع داخل بيئة سحابية موحدة تشمل: خادم Ubuntu، وربط الوكيل بقناة Telegram للتحكم والمتابعة، وواجهات API لمصادر البيانات، ولوحة تحكم ويب لعرض المؤشر. وقد جرى تقييم كل منصة عبر ثلاث مراحل موثقة: الواجهة الرئيسية التي يتفاعل معها المستخدم، ومختبر التقييم الذي تُقاس فيه المؤشرات الأربعة، ومخططات حالات الاستخدام ونموذج كيان-علاقة (ERD) الذي يوثق بنية البيانات.
الدروس المستفادة
الدرس 1: الأمان قرار معماري لا إضافة لاحقة
فلسفتا الأمان في المنصتين — العزل التقني والرقابة البشرية — ليستا ميزتين تُضافان، بل قرارات جذرية تشكل البنية كلها. اختر الأمان الذي يناسب نمط تشغيلك من البداية، فتغييره لاحقاً يكلف إعادة هندسة كاملة.
الدرس 2: لغة البرمجة ليست تفصيلاً
الفرق بين Rust وNode.js انعكس مباشرة على استهلاك الذاكرة وزمن الاستجابة وحجم التوزيع وسطح الهجوم. عندما تختار منصة، أنت تختار لغتها وقيودها معها.
الدرس 3: الفاتورة السحابية جزء من التصميم
وكيل يستهلك ذاكرة أكثر بـ 20 مرة يعني فاتورة أكبر بـ 20 مرة عند التوسع الأفقي (تشغيل نسخ متعددة). كفاءة الموارد ليست ترفاً تقنياً بل قرار مالي.
الدرس 4: "دون تدخل بشري" معيار قابل للقياس
المطالبة بأن الوكيل يدير SDLC كاملاً ليست شعاراً؛ قِسها بنسبة نجاح المهام دون تصحيح بشري، وبعدد التوقفات المنتظرة موافقة. المنصتان تحققان الهدف، لكن بأشكال مختلفة تماماً من التدخل.
الدرس 5: أعد الاختبار على بيئتك قبل التبني
أي مقارنة معيارية تعكس المهام والشروط التي اختُبرت فيها. النتائج هنا خريطة لمناطق القوة، وحكمك النهائي يجب أن يأتي من إعادة اختبار مشابهة على مهام عملك الفعلية.
الخاتمة
أجابت هذه المقارنة المعيارية عن سؤال عملي تواجهه كل فرق تطوير اليوم: مع من أبني وكيلي الذكي؟ وأظهرت النتائج صورة واضحة:
ZeroClaw هو الخيار عندما يكون الأمان المطلق والكفاءة القصوى للموارد شرطين غير قابلين للتفاوض — الأنظمة المالية، والبنية التحتية الحساسة، والأحمال التي تتوسع أفقياً بكلفتها. OpenClaw هو الخيار عندما تكون السرعة في التطوير وتعدد التكاملات هي القيمة الأساسية — البوتات التفاعلية، والمنتجات قيد النمو، والفرق الصغيرة التي تحتاج إنجازاً كبيراً بموارد بشرية قليلة. وHermes AI يفتح باباً ثالثاً للبيئات التي تتطلب خصوصية مطلقة واستقلالاً عن السحابة.
والنتيجة الجامعة التي أثبتها التطبيق العملي على مشروع Hormuz Index: الوكلاء الذكيون نضجوا إلى مرحلة يستطيعون فيها إدارة دورة تطوير برمجيات كاملة باحترافية. لم يبقَ السؤال "هل تستطيع هذه الأدوات القيام بذلك؟" بل "أيها يناسب قيودك، وبأي ثمن؟" — وهذا سؤال هندسي يمكن قياسه والإجابة عنه بمنهجية، تماماً كما حاولت هذه الدراسة.
المراجع
ZeroClaw.net — دليل مستقل لمشروع ZeroClaw: البصمة الذاكرية دون 5 ميغابايت، والتوزيع كـ Binary مستقل، ونموذج الأمان متعدد الطبقات، والفرق مع OpenClaw
https://zeroclaw.net/مستودع ZeroClaw الرسمي على GitHub (zeroclaw-labs)
https://github.com/zeroclaw-labs/zeroclawZeroClaw.com — الموقع الرسمي: وكيل شخصي مفتوح المصدر بترخيص MIT OR Apache-2.0، يدعم عشرات مزودي النماذج وقنوات التواصل
https://www.zeroclaw.com/Dev.to — ZeroClaw: A Minimal Rust-Based AI Agent Framework for Self-Hosted Systems (مقارنة عملية مع OpenClaw)
https://dev.to/lightningdev123/zeroclaw-a-minimal-rust-based-ai-agent-framework-for-self-hosted-systems-5593التوثيق الرسمي لـ OpenClaw — صفحة الأمان (Security): قوائم السماح، سياسات الوصول، صلاحيات الأدوات، والعزل
https://docs.openclaw.ai/gateway/securityالتوثيق الرسمي لـ OpenClaw — صفحة العزل (Sandboxing): نقل تنفيذ الأدوات إلى صندوق معزول وحدوده
https://docs.openclaw.ai/gateway/sandboxingالتوثيق الرسمي لـ OpenClaw — إدارة خوادم MCP
https://docs2.openclaw.ai/cli/mcpمستودع ClawHub على GitHub — السجل العام الرسمي لمهارات OpenClaw
https://github.com/openclaw/clawhubNebius — OpenClaw security: architecture and hardening guide (دليل معماري لأمن OpenClaw في بيئات الإنتاج)
https://nebius.com/blog/posts/openclaw-securityfreeCodeCamp — How to Build and Secure a Personal AI Agent with OpenClaw
https://www.freecodecamp.org/news/how-to-build-and-secure-a-personal-ai-agent-with-openclaw/Developers Digest — What Is OpenClaw? Setup, Skills, MCP Server, Claude Code, and Ollama (دليل 2026: متطلبات Node.js 24+)
https://www.developersdigest.tech/blog/what-is-openclaw-guide-2026Anthropic — Building Effective Agents (مبادئ بناء الوكلاء الأذكياء)
https://www.anthropic.com/research/building-effective-agentsمواصفة بروتوكول MCP (Model Context Protocol)
https://modelcontextprotocol.io/Rust Book — فصل ملكية الذاكرة (Ownership) وأمان الذاكرة وقت الترجمة
https://doc.rust-lang.org/book/ch04-00-understanding-ownership.htmlOllama — تشغيل النماذج اللغوية محلياً
https://ollama.com/
ملاحظة منهجية: ما لم يُذكر صراحة إلى مصدر خارجي، فإن نتائج القياس والمقارنات الرقمية في هذه المقالة (كفاءة الذاكرة في الاختبار، زمن الاستجابة، دقة التنفيذ، ونتائج مشروع Hormuz Index) مستمدة من الاختبار الميداني المجرى في بيئة موحدة ضمن هذه الدراسة، ولا تُقدَّم كأرقام عامة منشورة من مطوري المنصتين.
الأسئلة الشائعة حول المقال
كيف تُقاس جودة وكيل ذكاء اصطناعي بموضوعية؟
بتعريف مؤشرات صريحة قبل التشغيل: نسبة نجاح المهام، زمن الإنجاز لكل مهمة، عدد المحاولات حتى النجاح، واستقرار السلوك عبر تكرار نفس المهمة عدة مرات. المقارنة العادلة تشترط نفس شروط التشغيل ونفس التعليمات لكل وكيل.
ما الفرق الجوهري بين ZeroClaw وOpenClaw؟
الفرق يبدأ من لغة البرمجة وينتهي بفلسفة التشغيل. ZeroClaw مكتوب بلغة Rust ويُوزَّع كملف تنفيذي واحد مستقل ببصمة ذاكرة ضئيلة جداً (دون 5 ميغابايت وفق توثيق المشروع)، مع نظام حماية تقني متعدد الطبقات. OpenClaw مبني بـ TypeScript ويعمل على Node.js، ويستضيف ذاتياً مع واجهة مهارات واسعة عبر ClawHub وبروتوكول MCP، وأمنه يقوم على العزل عند الحاجة وبوابات موافقة بشرية.
متى يُفضّل ZeroClaw على OpenClaw؟
عندما تكون أولوية المهمة الأمان الصارم وكفاءة الموارد: الأنظمة المالية والبنية التحتية الحساسة، والأحمال التي تتوسع أفقياً حيث يتحول كل ميغابايت ذاكرة إلى فاتورة شهرية. أما OpenClaw فيبرز في التطبيقات التفاعلية والمنتجات قيد النمو التي تحتاج تكاملات سريعة وتخصيصاً مستمراً.
ما هو بروتوكول MCP ولماذا يهم في عالم الوكلاء؟
بروتوكول سياق النموذج (Model Context Protocol) معيار مفتوح يعرّف كيفية اتصال النماذج اللغوية بالأدوات الخارجية بطريقة موحدة. أهميته أن كل خادم مهارات (MCP Server) يبنيه أي مطور يصبح متاحاً لأي وكيل يدعم البروتوكول دون برمجة إضافية — وهو ما يفسر اتساع منظومة مهارات OpenClaw.
ما هي ClawHub؟
ClawHub هو السجل العام الرسمي لمهارات OpenClaw، حيث تُنشر المهارات كحزم نصية (ملف SKILL.md وملفات مساندة) قابلة للنسخ والتثبيت والنسخ الإصداري، بحسب مستودع المشروع على GitHub. يصفها المجتمع التقني بأنها "npm للوكلاء الأذكياء".
هل أرقام الأداء في هذه المقارنة منشورة رسمياً؟
لا. القياسات الرقمية (استهلاك الذاكرة في الاختبار، زمن الاستجابة، دقة التنفيذ، ونتائج مشروع Hormuz Index) مستمدة من الاختبار الميداني المجرى في بيئة موحدة ضمن هذه الدراسة، وليست أرقاماً رسمية من مطوري المنصتين. أما الحقائق البنيوية — اللغة، حجم البصمة الذاكرية المستهدفة لـ ZeroClaw، متطلبات Node.js لـ OpenClaw، ونموذج الأمان — فمؤسسة على التوثيق الرسمي والمصادر المدرجة في نهاية المقالة.
هل يوجد وكيل "أفضل" بشكل مطلق؟
لا. النتيجة الجامعة للدراسة أن لكل منصة مناطق قوة واضحة ومفاضلات (Trade-offs): القوة في محور تدفع ثمنها في محور آخر. السؤال الصحيح ليس "أي وكيل أفضل؟" بل "أي نموذج تشغيل يناسب قيودي من أمان وخصوصية وموارد وسرعة تطوير؟" — ويُنصح بإعادة اختبار مشابهة على مهام بيئة عملك قبل التبني.
النقاش الهندسي والملاحظات (0)
سجّل الدخول للمشاركة في النقاش والرد على التعليقات والإعجاب بها.


